İngiltere’nin öncü tüketici kuruluşlarından Which?, seyahat devi Booking.com’un dolandırıcılıklara karşı ne kadar savunmasız olduğunu kanıtlamak için dikkat çeken bir deneye imza attı. Kuruluş, İngiltere Başbakanı’nın resmi konutu olan Londra’daki 10 Downing Street adresini tatil evi olarak platformda listeledi ve sistemin bu sahte ilanı aylarca fark etmediğini ortaya koydu.
10 Downing Street, “Gecelik Tatil Evi” Oldu
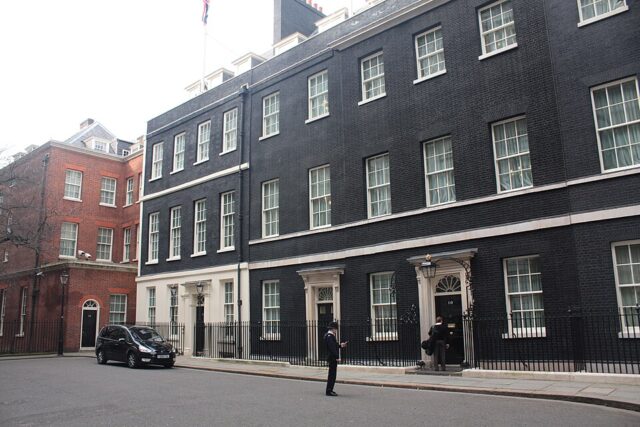
Which? araştırmacıları, dünyanın en çok korunan binalarından biri olan başbakanlık konutunu hakiki bir tesis gibi göstererek Booking.com’a kaydetti. “Londra’nın kalbinde 1 yatak odalı daire” başlığıyla, parlamentoya sadece 4 dakikalık mesafede olduğu iddia edilen sahte ilanda binanın ikonik siyah kapısının fotoğrafı kullanıldı.
Normal şartlarda bu denli bariz bir sahtekarlığın platformun güvenlik sistemleri tarafından hemen engellenmesi beklenirken, ilan kısa süre içinde onaylanarak yayına alındı.
Kısa Sürede Rezervasyon Yağdı ve Ödeme Alındı
İlanın yayında kaldığı kısa sürede, kullanıcılar durumu gerçek zannederek büyük ilgi gösterdi:
- İlanın açılmasından sonraki ilk 20 dakika içinde en az 14 kişi müsaitlik durumu hakkında bilgi sordu.
- Testi gerçekleştirenler, kendi açtıkları farklı bir hesap üzerinden bu konaklama için test ödemesi gerçekleştirdi ve Booking.com bu ödemeyi işleme koydu. Ödemenin iadesi ise haftalar sonra zorlukla alınabildi.
“Larry the Cat” Detaylı Sahte Yorum Onaylandı
Deneyin sınırlarını zorlayan grup, konaklama gerçekleşmemesine rağmen ilan için 10 üzerinden 10 puanlık “mükemmel” bir değerlendirme yayınladı. Konutta yaşayan ünlü kedi Larry the Cat ile vakit geçirmekten keyif alındığına dair esprili bir ifadeye yer verilen bu sahte yorum, platformun moderatör denetimi iddialarına rağmen anında onaylandı ve sitede görünür hale geldi.
Oltalama (Phishing) Tehlikesi ve Mesajlaşma Açığı
Rapordaki en kritik bulgulardan biri oltalama açıklarına ilişkindi. Which? araştırmacıları, yeni açtıkları ev sahibi hesabı üzerinden, kredi kartı bilgilerini talep eden harici bir web bağlantısını Booking.com’un mesajlaşma sistemi aracılığıyla göndermeyi başardı. Airbnb gibi platformların şüpheli dış bağlantıları otomatik olarak engellediği bilinirken, Booking.com’un bu tehlikeli linki engellemediği görüldü.
Sahte ilan, yapılan birden fazla bildirime rağmen yaklaşık iki ay boyunca yayında kalmaya devam etti ve ancak 27 Ağustos’ta tamamen kaldırıldı.
Booking.com’dan Savunma
Yaşanan olay büyük yankı uyandırırken Booking.com cephesinden açıklama geldi. Şirket sözcüsü, bu “sınırlı testin” milyonlarca ilanın gerçek deneyimini yansıtmadığını, tesisin test süresi boyunca tam anlamıyla aktif ve “ulaşılabilir” durumda olmadığını savundu. Şirket, yapay zeka ve çeşitli doğrulama önlemleri sayesinde şüpheli ilanların çoğunun 24 saat içinde kaldırıldığını vurguladı.
Which? ise yapay zeka destekli güvenlik sistemlerinin İngiltere Başbakanı’nın konutunu bile ayırt edememesinin, platformun güvenlik açıklarının ne kadar derin olduğunun açık bir kanıtı olduğunu belirterek düzenleyici kurumları acil göreve çağırdı.